News
BleepingComputer Quest Diagnostics confirms data breach exposed patient records octubre 23, 2026 BleepingComputer PHP shares mitigation for new RCE vulnerability with no patch octubre 23, 2026 BleepingComputer You gave your AI agent access, but who is giving it orders? octubre 23, 2026 The Hacker News Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials octubre 23, 2026 BleepingComputer HPE patches eight max severity RCE and auth bypass AOS flaws octubre 23, 2026 The Hacker News PHP Warns of Another Unpatched RCE Risk Two Days After Emergency PHP2Shell Patches octubre 23, 2026 The Hacker News Russian-Linked Hackers Used New Mesh Network Backdoor in Destructive Ukraine Attack octubre 23, 2026 The Hacker News Critical Flaw in Python’s Popular Pillow Image Library Allows Code Execution via a Crafted Image octubre 23, 2026 The Hacker News Researchers Demonstrate Node2Shell RCE Exploit on Node.js Build Using Crafted Brotli Data octubre 23, 2026 BleepingComputer Railway warns devs to rotate secrets after potential breach octubre 22, 2026 KrebsOnSecurity Widespread PHP Flaw May Cause Many Site Outages Today octubre 21, 2026 KrebsOnSecurity Feds Suspect Ransom Negotiator Ran ShinyHunters Extortion Site octubre 19, 2026 KrebsOnSecurity U.K. Sanctions Cryptomus for RU Money Laundering octubre 14, 2026 KrebsOnSecurity Microsoft Patches More Than 1,400 Security Flaws octubre 13, 2026 KrebsOnSecurity FBI Arrests Executive at Ransomware Negotiation Firm octubre 10, 2026
AnálisisOpinión

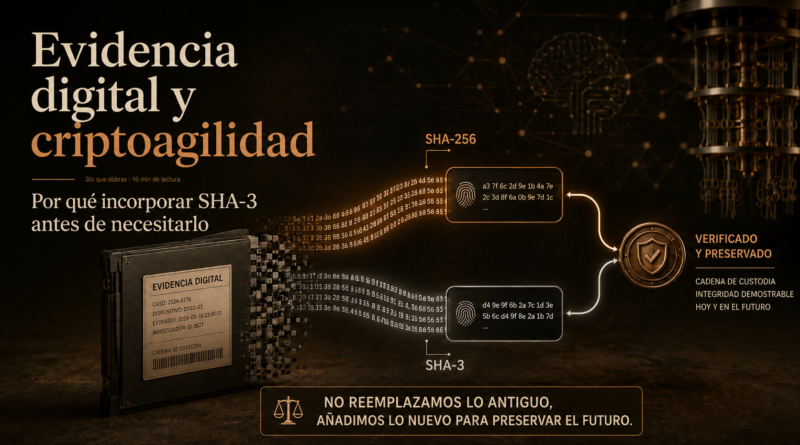
Evidencia digital y criptoagilidad: por qué creo que debemos incorporar SHA-3 ahora.

La seguridad de SHA-256 no está hoy en discusión. Lo que cambió es nuestra capacidad para anticipar cómo evolucionará el criptoanálisis en los próximos años. Frente a evidencia digital que debe conservar su valor durante una década, propongo incorporar SHA-3 como segunda familia criptográfica y adoptar un enfoque de criptoagilidad: no reemplazar los hashes existentes, sino sumar nuevas capas de verificación sin perder trazabilidad, compatibilidad ni historia.

Leer más
AnálisisOpinión

De la ciberseguridad a la ciberdefensa.

No puede decirse, en todo caso, que haya existido una transición deliberada y debidamente documentada desde un término hacia otro en todas las organizaciones. Lo que sí puede observarse es una evolución progresiva del vocabulario técnico y normativo: primero centrado en los sistemas computacionales, luego en la información como activo organizacional, más tarde en el riesgo cibernético como fenómeno distribuido y, finalmente, en la defensa activa de entornos digitales frente a amenazas persistentes.

Leer más
AnálisisOpinión

El Impacto de la Inteligencia Artificial en la Evolución del Ciberdelito

Desde 2023, la inteligencia artificial ha transformado tanto la industria como el cibercrimen. Ataques con deepfakes de voz y video han engañado a empresas para realizar transferencias fraudulentas, mientras que botnets distribuyen ransomware de forma más eficiente. A pesar de los avances tecnológicos, el factor humano sigue siendo el eslabón más vulnerable.

Leer más
Uncategorized

Ciber Inseguridad: 20 años de hacer “como si»

Para entender qué pasó, y probablemente más importante aún, por qué pasó, no basta quedarse en estos hechos y hay que analizar el fenómeno de las TICs durante el período de la pandemia, y lo que viene sucediendo de forma global y local, en tanto a los riesgos, desafíos y problemas de seguridad que implica el uso masivo de las mismas y como los Estados y las organizaciones, los han identificado y tratado durante el último cuarto de siglo.

Leer más